痛点:连上即通全网段,权限失控
精准到应用与端口的零信任微隔离
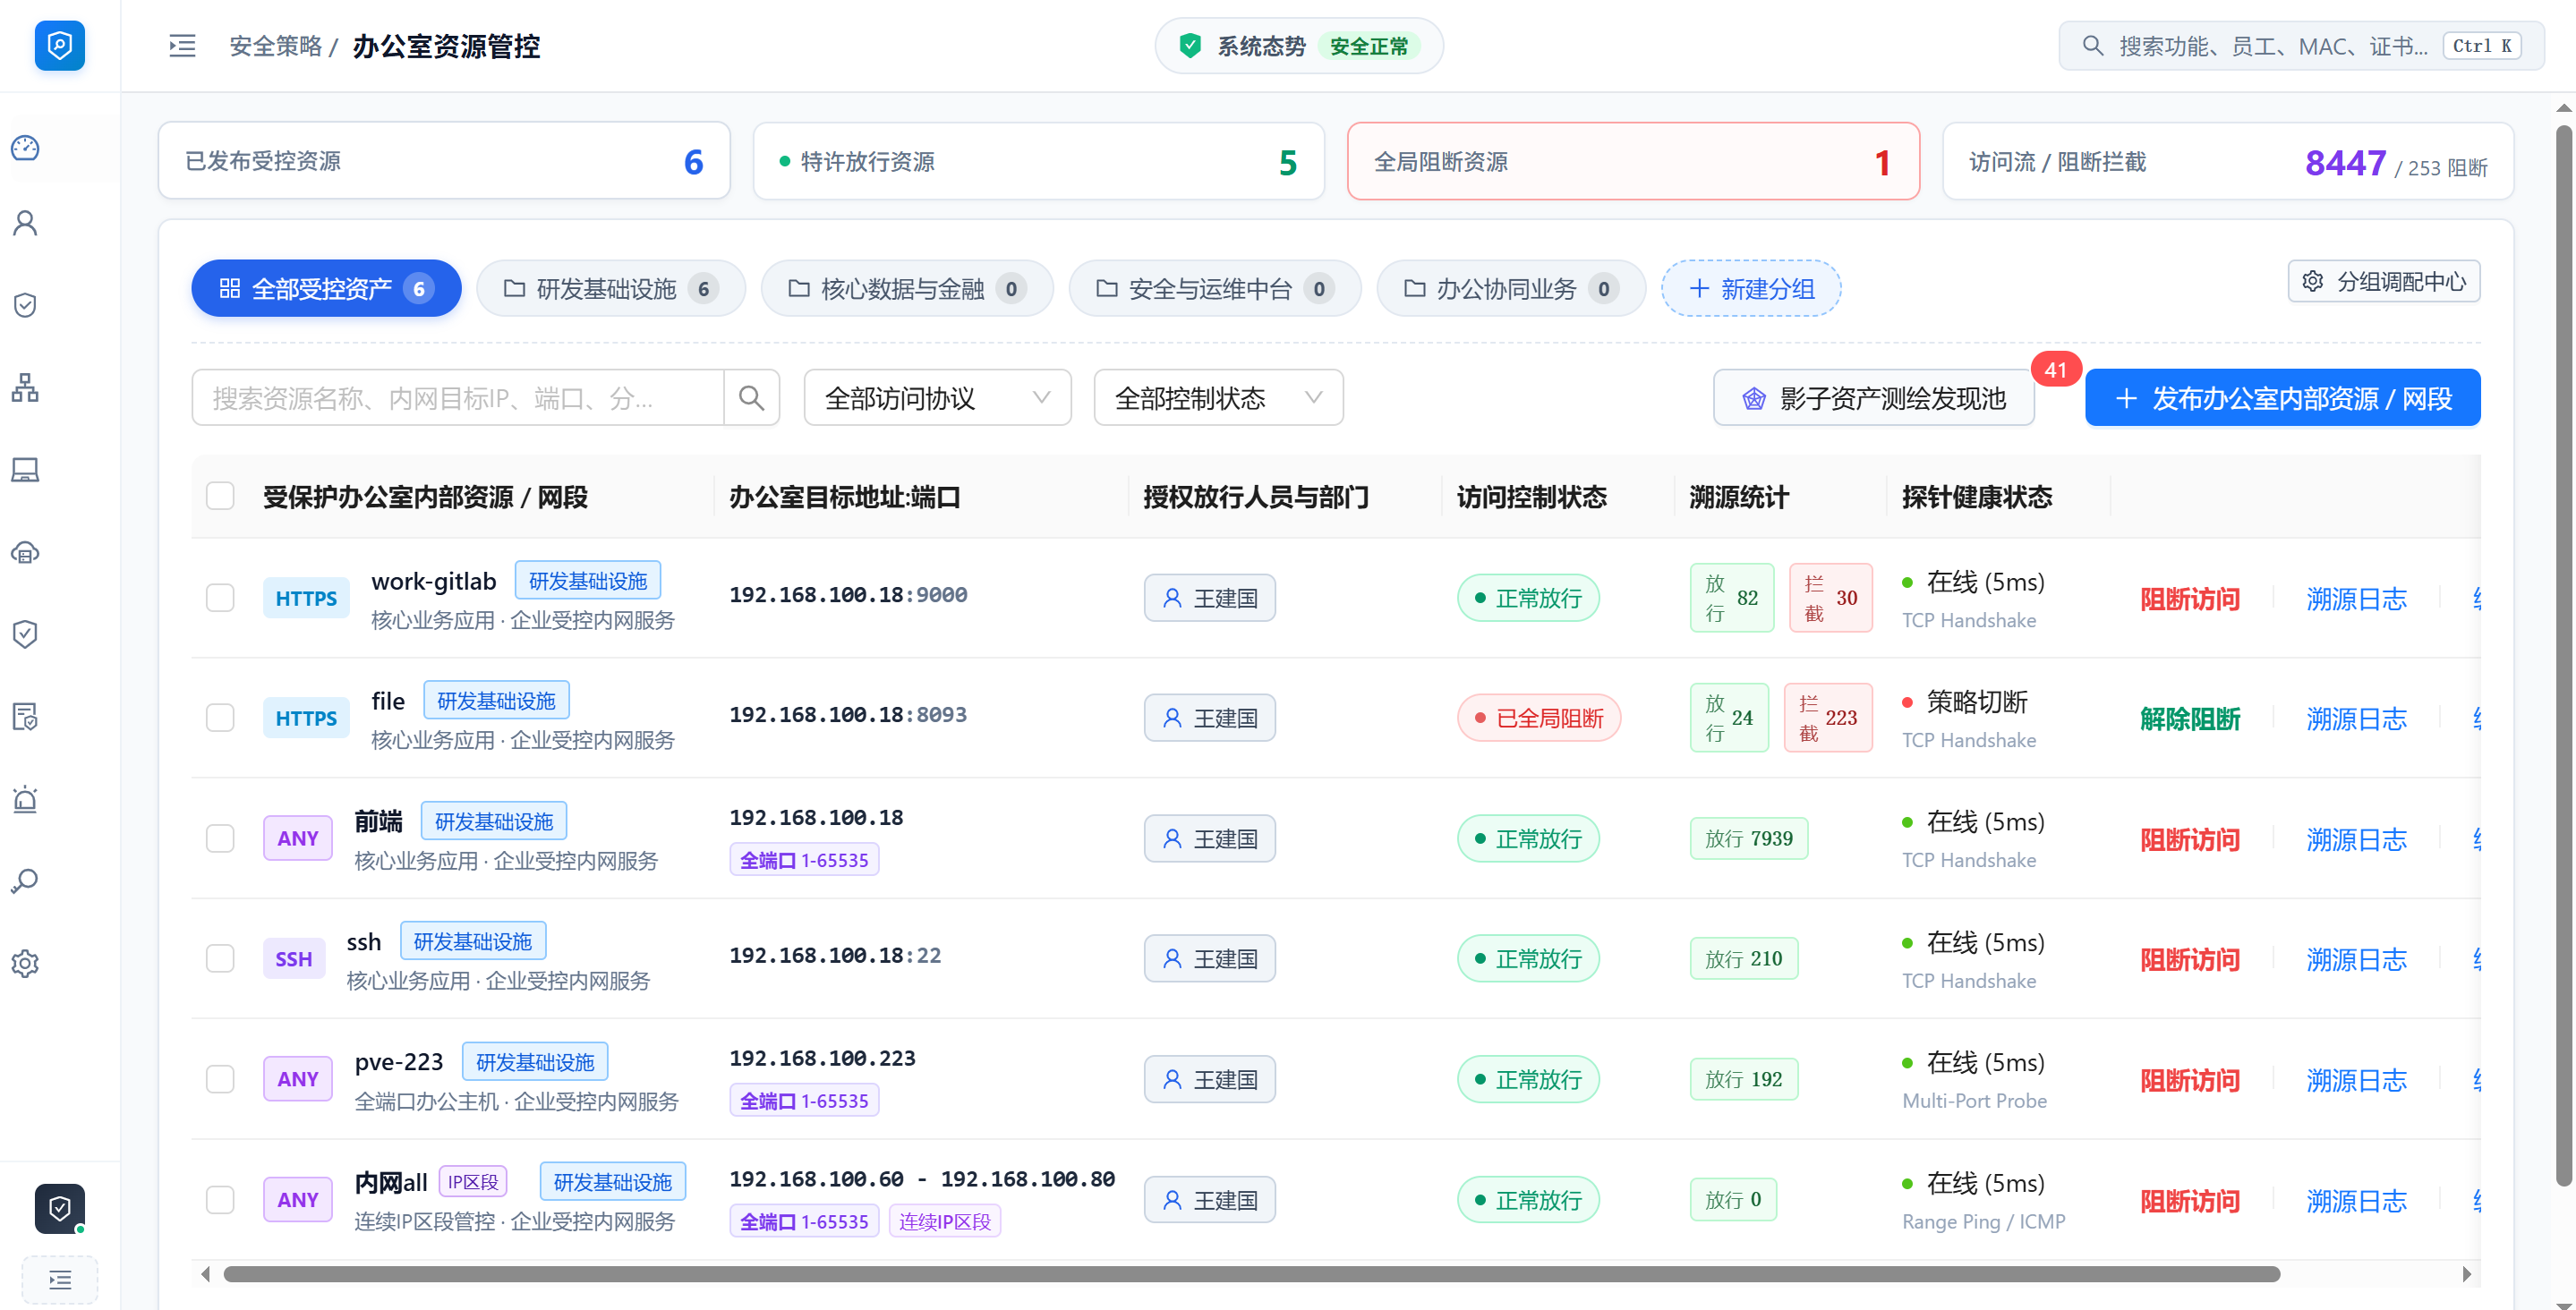
传统 VPN 一旦拨号成功,员工或被控主机就能扫描整个内网 C 段。KeepVPN 默认最小授权,按员工或部门精细放行指定 HTTP/HTTPS 后台、SSH 端口、全端口主机或连续 IP 区间,并可随时一键全局阻断。
带来价值:彻底收缩横向移动攻击面,外包/研发/测试按权各看各的系统。
KeepVPN 基于 WireGuard 内核隧道、硬件指纹准入与全链路溯源审计打造。相比配置繁琐、难防设备冒用、缺乏溯源的传统 OpenVPN,KeepVPN 让每一次远程接入都能精确到员工自然人、物理网卡与目标应用端口——软件完全免费,一键独立部署到您自己的服务器。
不讲空洞概念。KeepVPN 针对研发、运维和信息安全团队在日常使用传统 VPN 时最头疼的隐患,逐一给出工程化的落地方案。
传统 VPN 一旦拨号成功,员工或被控主机就能扫描整个内网 C 段。KeepVPN 默认最小授权,按员工或部门精细放行指定 HTTP/HTTPS 后台、SSH 端口、全端口主机或连续 IP 区间,并可随时一键全局阻断。
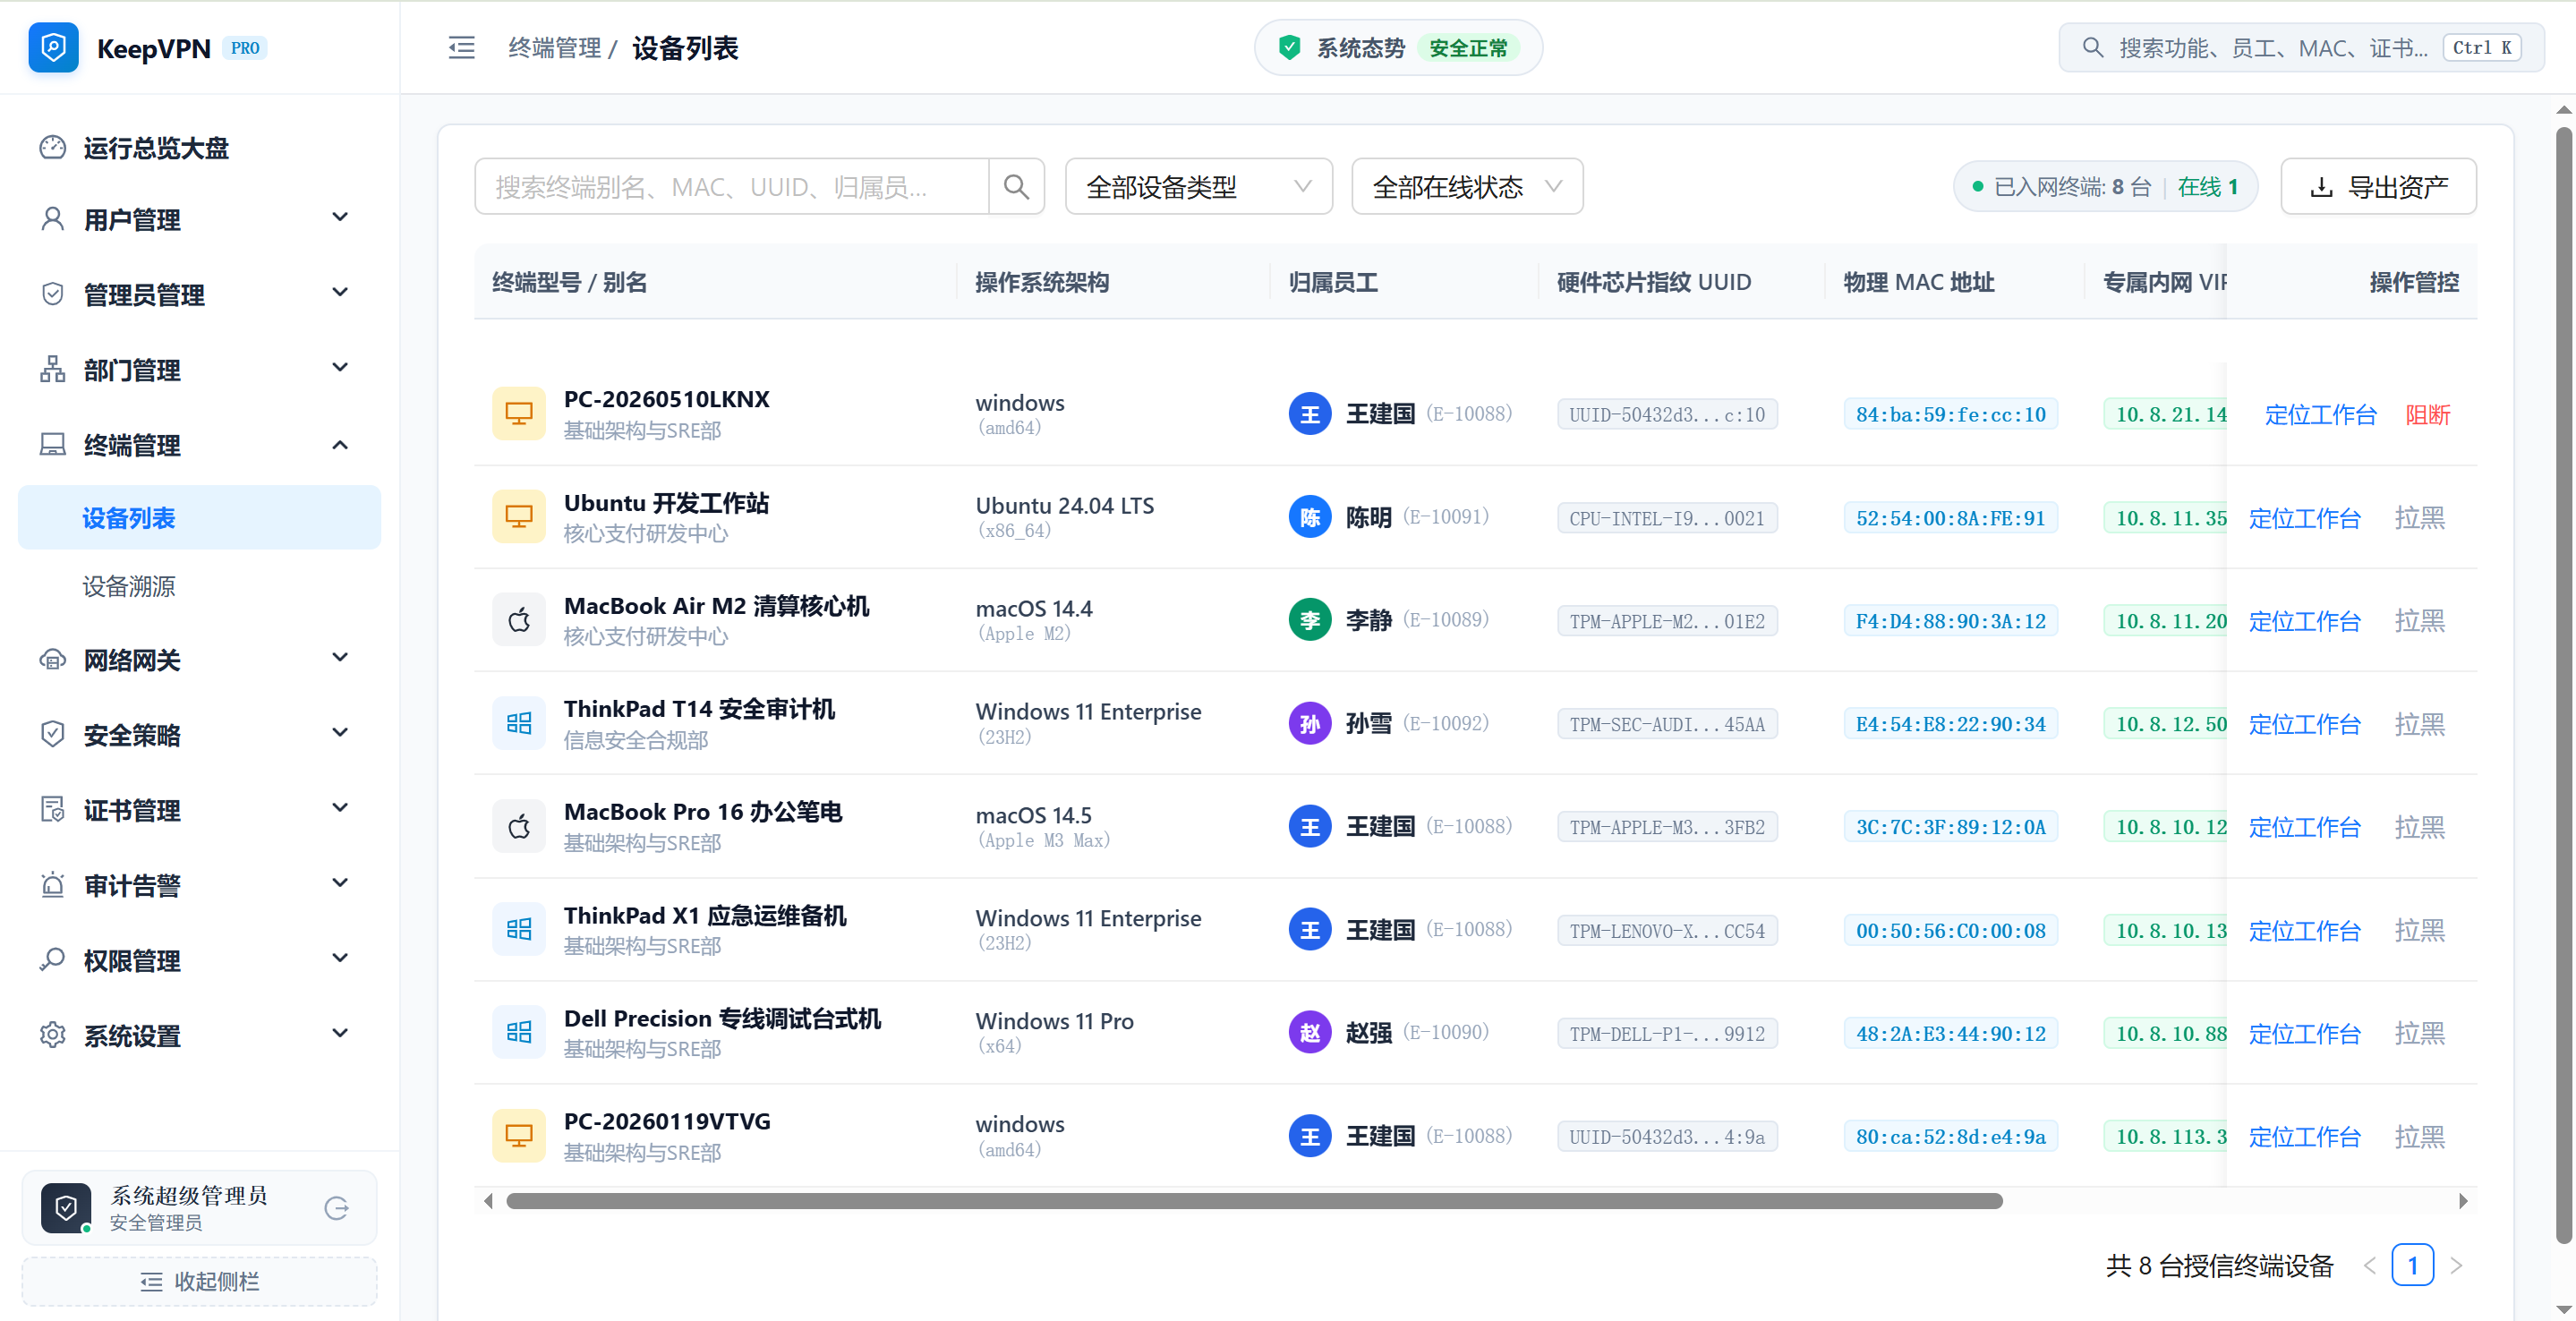
谁在什么时间连入?用的哪台物理设备?是否试图伪造源 IP 或探测未授权端口?KeepVPN 在准入与网关层全程核验芯片 UUID、网卡物理 MAC 与专属内网 VIP,拦截行为毫秒级落盘形成可追溯事件闭环。
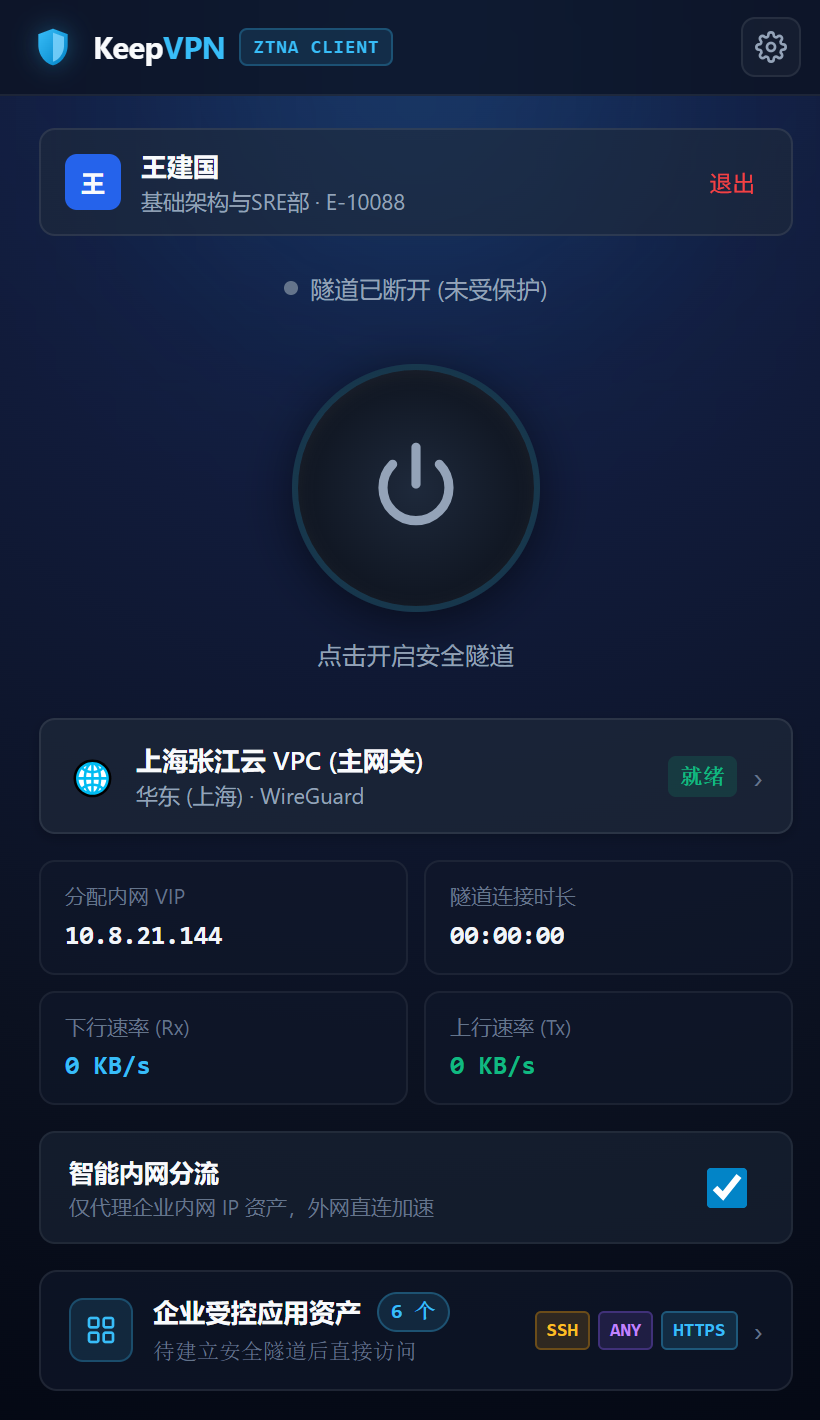
告别繁杂的 .ovpn 文件与多个证书手工拼接,也不用为了 OpenSSL 用户态握手卡顿烦恼。员工在桌面客户端导入单一 .keepvpn 凭据即可使用,配合智能内网分流,访问公司走加密专网、刷网页看视频走本地宽带。
不按并发人数售卖 License,不需要把企业内网拓扑、员工通讯录和流量认证交给外部 SaaS 厂商云端托管。整套控制面与边缘网关完全运行在企业自己的机房或独立云主机之上。
以下 8 组截图全部截取自 KeepVPN 实际运行的生产管理控制台与安全客户端。点击上方页签、底部缩略图或大图本身,可随时放大检验细节。
点击高清放大
普通 VPN 只管“把网连上”,一旦发生账号外借或越权访问往往两眼一抹黑。点击左侧四个防护环节,直观了解 KeepVPN 如何把每一步风险转化为清晰的管控制果。
员工把配置文件或账号借给外包、家里电脑或其他人使用,事后根本分不清是本人在操作还是凭据已被盗用。
每份接入凭证与物理电脑硬件绑定并叠加手机二次验证码,非本人授信设备直接在验证关口拒之门外。
OpenVPN 诞生于二十年前的传统网络边界时代,虽然经典可靠,但在现代远程办公的传输性能、凭证分发、微隔离与设备溯源方面存在代差。以下是工程层面的客观对照。
| 对比维度 | KeepVPN(新一代可溯源零信任专网) | 传统 OpenVPN / 常规 SSL VPN |
|---|---|---|
| 隧道内核与速度 |
WireGuard 内核态协议 基于 Curve25519 + ChaCha20,代码精简轻量、握手极快;笔记本在 Wi-Fi 与手机热点间切换可无感保持连接。 |
用户态 OpenSSL TLS 封装 加密与用户态拷贝开销较大,高吞吐下容易跑高 CPU,网络切换或丢包后重连握手耗时较长。 |
| 配置与使用门槛 |
统一 .keepvpn 单文件凭据 管理员在后台一键颁发或导出,员工客户端选择凭据 + 账号密码(支持 TOTP MFA)即可一键开启安全隧道。 |
多证书手工拼装易出错 需手工处理 ca.crt、client.key、ta.key 与 .ovpn 脚本,对非技术岗员工沟通与排错成本较高。 |
| 内网访问粒度 |
应用与端口级微隔离 直接针对具体内网 Web/SSH/全端口主机或连续 IP 区间向特定员工/部门授权,客户端内嵌受控应用清单。 |
网段路由放行 + 手写 iptables 原生偏重三层路由互通,想把权限收敛到“某人只访问某台机器特定端口”需要大量维护外部防火墙规则。 |
| 安全溯源与防冒用 |
硬件 UUID + MAC + 防 IP 欺骗 支持单人专属硬件独占,实时检测 IP Spoofing 伪造发包,告警直接绑定员工工号、MAC、UUID 并支持一键拉黑终端。 |
仅核对证书与虚拟 IP 证书和账号借给他人后可在任意电脑使用,一旦发生越权扫描很难快速锁定实际物理设备与自然人。 |
| 外网分流体验 |
客户端原生智能内网分流 开启「智能内网分流」开关,仅企业受控内网流量进隧道,日常查资料、在线会议、云服务走本地直连。 |
全流量劫持或手写复杂 route-nopull 常因推送默认网关导致全员上网流量挤爆公司出口带宽,调分流路由表维护成本高。 |
| 组织集成与授权成本 |
完全免费 + 自带 AD/飞书/企微/钉钉 无人数授权费,全功能可私有化独立部署;原生集成多组织架构树同步与离职权属收回。 |
开源版缺治理,商业硬件按人头收费 纯开源 OpenVPN 无可视化台账与目录对接;商业品牌硬件 VPN 则往往面临高昂采购及按并发扩容费用。 |
没有人工电话逼单、没有按人头叠加的隐形授权费。您可以将全套控制面服务端与 WireGuard 边缘网关独立部署在自己的物理机、虚机或云主机之上。
内网地址清单、员工花名册、硬件指纹和访问溯源日志都是企业高度敏感的基础设施资产。KeepVPN 让您完全掌握底层数据与网络边界。
KeepVPN 支持全栈独立私有化部署到企业自有物理机、虚拟机或云主机中。完整源码、服务端与客户端发行版及实时部署步骤,请直接前往 GitHub 官方仓库获取与查阅。
无论员工在公司外使用 Windows 笔记本、Linux/macOS 开发工作站,还是安全管理员用平板与手机应急处置告警,KeepVPN 都提供对应的接入与界面支持。
提供独立原生桌面安全客户端,内置虚拟网卡 TUN 内核驱动支持、硬件指纹校验、智能分流与受控应用资产清单。
面向研发与设计团队的 Mac 设备提供标准隧道接入与终端设备台账纳管(如 Apple Silicon 终端指纹识别与专属 VIP 绑定)。
覆盖 Ubuntu、Debian、CentOS 等主流发行版;既可作为安全开发工作站接入,也是控制面与边缘网关的原生运行平台。
Web 控制面与产品官网全面适配平板(iPad)及手机屏幕浏览与触控操作,搭配 TOTP 手机验证器保障移动外勤时的应急鉴权与处置。
针对技术选型评估中最常被问到的几个关键问题,直接给出坦诚明确的回答。